Domain amdf.de kaufen?
Wir ziehen mit dem Projekt
amdf.de um.
Sind Sie am Kauf der Domain
amdf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain amdf.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
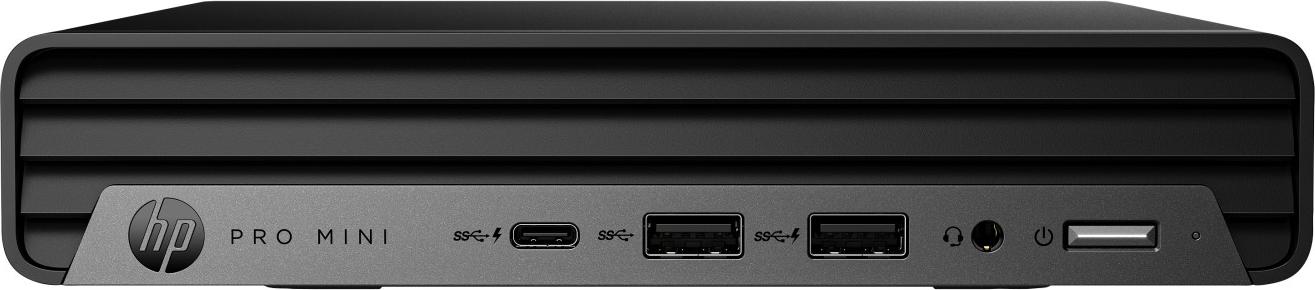
HP Pro Mini 400 G9 Desktop Computer, Sicherheitsausstattung "Wolf Pro", Intel Core i7 i7-14700T Prozessor, 16 GB DDR5-SDRAM Arbeitsspeicher, 512 GB SSD-Festplatte, Windows 11 Pro, Mini-PC, schwarzEin professioneller Mini-PC, der sich für jeden Arbeitsbereich geeignet. Der HP Pro Mini 400 bietet professionelle Leistung, Sicherheit und Flexibilität für kleine und vielfältige Arbeitsumgebungen. Dieser zuverlässige und ultra-kompakte PC ist ideal für Unternehmen jeder Größe, dank seines Intel-Prozessors und seiner umfassenden Sicherheitsfunktionen.1130,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hamm, Ingo: Lust auf LeistungLust auf Leistung , Wie wir Arbeit (wieder) lieben lernen , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20240506, Produktform: Kartoniert, Autoren: Hamm, Ingo, Seitenzahl/Blattzahl: 288, Keyword: Arbeitsfreude; Arbeitszufriedenheit; Homeoffice; Leistungsverweigerung; Purpose; Wirksamkeit; Work-Life-Balance, Fachschema: Ethik / Unternehmensethik~Unternehmensethik~Führung / Mitarbeiterführung~Mitarbeiterführung~Organisationstheorie, Fachkategorie: Unternehmensethik und soziale Verantwortung, CSR~Organisationstheorie und -verhalten, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 288 Blätter, Länge: 239, Breite: 157, Höhe: 22, Gewicht: 600, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klimpel, Volker: Reifes Alter - Reife LeistungReifes Alter - Reife Leistung , Das Phänomen der immer älter werdenden Menschheit hat auch die Chirurgie erfasst. Da sind auf der einen Seite die kranken alten Menschen, die sich immer öfter und mit hohem Risiko auf den Operationstisch legen müssen, und da sind auf der anderen Seite die in die Jahre gekommenen Chirurgen beiderlei Geschlechts. Diesen gelten nun die hier angestellten Betrachtungen. Nach einer kaleidoskopartigen Einführung, in welcher die Problematik kurz umrissen wird, und nach Reflexionen zu Alter und Chirurgie folgt eine Zusammenstellung von über 300 Chirurginnen und Chirurgen, die auf ein erfülltes, über 90-jähriges Leben zurückblicken konnten. In vielen Fällen haben sich diese Protagonisten:innen mit Innovationen auf ihrem Fachgebiet hervorgetan und sich einen bleibenden Namen in der Geschichte der Chirurgie verschafft. Andere, weniger bekannte Hochbetagte wurden der Vergessenheit entrissen und gewürdigt. Berücksichtigt sind sowohl deutsche bzw. deutschsprachige als auch ausländische Chirurginnen und Chirurgen. Reife Leistung heißt hier vor allem Lebensleistung. Diese biographischen Notizen sind neu und belegen, dass schon in der Vergangenheit Vertreter:innen der Chirurgie bis ins höchste Lebenalter beachtliche Leistungen vollbracht haben. , Einspritzpumpen > Kraftstoffversorgung , Erscheinungsjahr: 20231010, Produktform: Kartoniert, Autoren: Klimpel, Volker, Seitenzahl/Blattzahl: 268, Keyword: Chirurgie; Hochbetagte; Beruf, Fachkategorie: Gesellschaft und Sozialwissenschaften~Medizin, Warengruppe: TB/Geschichte/Allgemeines/Lexika, Fachkategorie: Geschichte, Thema: Verstehen, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Königshausen & Neumann, Verlag: Königshausen & Neumann, Verlag: Knigshausen & Neumann, Verlag, GmbH, Länge: 234, Breite: 154, Höhe: 20, Gewicht: 412, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783826084348, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,49,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Welche CPU, Mainboard, Arbeitsspeicher und Grafikkarte?
Um die Frage zu beantworten, benötigen wir weitere Informationen. Welche Art von Computer oder Laptop suchen Sie? Welche spezifischen Anforderungen haben Sie? Ohne diese Informationen ist es schwierig, eine genaue Empfehlung zu geben. **
-
Soll ich eine neue Grafikkarte, einen neuen Prozessor, ein neues Mainboard oder ein neues Netzteil kaufen?
Die Antwort hängt von deinen individuellen Bedürfnissen und dem Zustand deines aktuellen Systems ab. Wenn du vor allem Gaming-Leistung verbessern möchtest, könnte eine neue Grafikkarte die beste Wahl sein. Wenn du jedoch allgemein die Leistung deines Systems steigern möchtest, könnte ein neuer Prozessor, ein neues Mainboard oder ein neues Netzteil sinnvoll sein, je nachdem, welche Komponenten veraltet oder nicht ausreichend sind. Es ist wichtig, die Kompatibilität der neuen Komponenten mit deinem aktuellen System zu überprüfen. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **


Ist die Grafikkarte oder der Arbeitsspeicher wichtiger für Gaming?
Sowohl die Grafikkarte als auch der Arbeitsspeicher sind wichtige Komponenten für ein optimales Gaming-Erlebnis. Die Grafikkarte ist für die Darstellung der Grafiken und die Berechnung von 3D-Objekten verantwortlich, während der Arbeitsspeicher für die Speicherung und den schnellen Zugriff auf Daten zuständig ist. Eine leistungsstarke Grafikkarte ist für hochauflösende und anspruchsvolle Spiele unerlässlich, während ausreichend Arbeitsspeicher sicherstellt, dass das Spiel reibungslos läuft und keine Verzögerungen auftreten. **
Welches Mainboard unterstützt einen i7-Prozessor, PCI 3.0 x16 und DDR4-Arbeitsspeicher?
Es gibt viele Mainboards auf dem Markt, die einen i7-Prozessor, PCI 3.0 x16 und DDR4-Arbeitsspeicher unterstützen. Ein Beispiel für ein solches Mainboard ist das ASUS ROG Maximus XI Hero. Es verfügt über einen LGA 1151-Sockel für Intel Core i7-Prozessoren der 8. und 9. Generation, einen PCI 3.0 x16-Steckplatz für eine Grafikkarte und DDR4-Speichersteckplätze für schnellen Arbeitsspeicher. Es ist jedoch wichtig zu beachten, dass die Kompatibilität von Mainboards mit bestimmten Prozessoren und Speichermodulen von der jeweiligen Modellreihe und Version des Mainboards abhängt. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
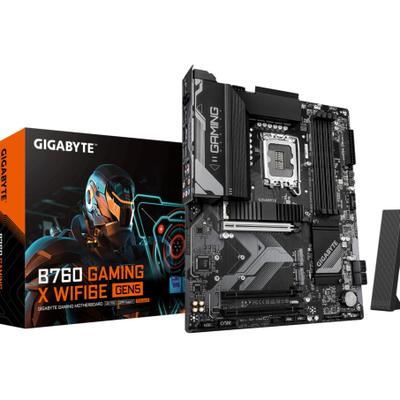
GIGABYTE Mainboard "B760 GAMING X WIFI6E GEN5 Mainboard – Unterstützt Intel Core Prozessor", schwarz, B:27,4cm H:8,2cm T:33,9cm, MainboardsProduktdetails: Kompatible Geräte: PC, Maße & Gewicht: Breite: 27,4 cm, Höhe: 8,2 cm, Tiefe: 33,9 cm, Farbe: Farbbezeichnung: schwarz, Technische Daten: WEEE-Reg.-Nr. DE: 44.938.294158,79 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
HP Pro Mini 400 G9 Desktop Computer, Sicherheitsausstattung "Wolf Pro", Intel Core i7 i7-14700T Prozessor, 16 GB DDR5-SDRAM Arbeitsspeicher, 512 GB SSD-Festplatte, Windows 11 Pro, Mini-PC, schwarzEin professioneller Mini-PC, der sich für jeden Arbeitsbereich geeignet. Der HP Pro Mini 400 bietet professionelle Leistung, Sicherheit und Flexibilität für kleine und vielfältige Arbeitsumgebungen. Dieser zuverlässige und ultra-kompakte PC ist ideal für Unternehmen jeder Größe, dank seines Intel-Prozessors und seiner umfassenden Sicherheitsfunktionen.1130,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Welche CPU, Mainboard, Arbeitsspeicher und Grafikkarte?
Um die Frage zu beantworten, benötigen wir weitere Informationen. Welche Art von Computer oder Laptop suchen Sie? Welche spezifischen Anforderungen haben Sie? Ohne diese Informationen ist es schwierig, eine genaue Empfehlung zu geben. **
Ähnliche Suchbegriffe für Botnet
-
Hamm, Ingo: Lust auf LeistungLust auf Leistung , Wie wir Arbeit (wieder) lieben lernen , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20240506, Produktform: Kartoniert, Autoren: Hamm, Ingo, Seitenzahl/Blattzahl: 288, Keyword: Arbeitsfreude; Arbeitszufriedenheit; Homeoffice; Leistungsverweigerung; Purpose; Wirksamkeit; Work-Life-Balance, Fachschema: Ethik / Unternehmensethik~Unternehmensethik~Führung / Mitarbeiterführung~Mitarbeiterführung~Organisationstheorie, Fachkategorie: Unternehmensethik und soziale Verantwortung, CSR~Organisationstheorie und -verhalten, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 288 Blätter, Länge: 239, Breite: 157, Höhe: 22, Gewicht: 600, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klimpel, Volker: Reifes Alter - Reife LeistungReifes Alter - Reife Leistung , Das Phänomen der immer älter werdenden Menschheit hat auch die Chirurgie erfasst. Da sind auf der einen Seite die kranken alten Menschen, die sich immer öfter und mit hohem Risiko auf den Operationstisch legen müssen, und da sind auf der anderen Seite die in die Jahre gekommenen Chirurgen beiderlei Geschlechts. Diesen gelten nun die hier angestellten Betrachtungen. Nach einer kaleidoskopartigen Einführung, in welcher die Problematik kurz umrissen wird, und nach Reflexionen zu Alter und Chirurgie folgt eine Zusammenstellung von über 300 Chirurginnen und Chirurgen, die auf ein erfülltes, über 90-jähriges Leben zurückblicken konnten. In vielen Fällen haben sich diese Protagonisten:innen mit Innovationen auf ihrem Fachgebiet hervorgetan und sich einen bleibenden Namen in der Geschichte der Chirurgie verschafft. Andere, weniger bekannte Hochbetagte wurden der Vergessenheit entrissen und gewürdigt. Berücksichtigt sind sowohl deutsche bzw. deutschsprachige als auch ausländische Chirurginnen und Chirurgen. Reife Leistung heißt hier vor allem Lebensleistung. Diese biographischen Notizen sind neu und belegen, dass schon in der Vergangenheit Vertreter:innen der Chirurgie bis ins höchste Lebenalter beachtliche Leistungen vollbracht haben. , Einspritzpumpen > Kraftstoffversorgung , Erscheinungsjahr: 20231010, Produktform: Kartoniert, Autoren: Klimpel, Volker, Seitenzahl/Blattzahl: 268, Keyword: Chirurgie; Hochbetagte; Beruf, Fachkategorie: Gesellschaft und Sozialwissenschaften~Medizin, Warengruppe: TB/Geschichte/Allgemeines/Lexika, Fachkategorie: Geschichte, Thema: Verstehen, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Königshausen & Neumann, Verlag: Königshausen & Neumann, Verlag: Knigshausen & Neumann, Verlag, GmbH, Länge: 234, Breite: 154, Höhe: 20, Gewicht: 412, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783826084348, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,49,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Soll ich eine neue Grafikkarte, einen neuen Prozessor, ein neues Mainboard oder ein neues Netzteil kaufen?
Die Antwort hängt von deinen individuellen Bedürfnissen und dem Zustand deines aktuellen Systems ab. Wenn du vor allem Gaming-Leistung verbessern möchtest, könnte eine neue Grafikkarte die beste Wahl sein. Wenn du jedoch allgemein die Leistung deines Systems steigern möchtest, könnte ein neuer Prozessor, ein neues Mainboard oder ein neues Netzteil sinnvoll sein, je nachdem, welche Komponenten veraltet oder nicht ausreichend sind. Es ist wichtig, die Kompatibilität der neuen Komponenten mit deinem aktuellen System zu überprüfen. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Ist die Grafikkarte oder der Arbeitsspeicher wichtiger für Gaming?
Sowohl die Grafikkarte als auch der Arbeitsspeicher sind wichtige Komponenten für ein optimales Gaming-Erlebnis. Die Grafikkarte ist für die Darstellung der Grafiken und die Berechnung von 3D-Objekten verantwortlich, während der Arbeitsspeicher für die Speicherung und den schnellen Zugriff auf Daten zuständig ist. Eine leistungsstarke Grafikkarte ist für hochauflösende und anspruchsvolle Spiele unerlässlich, während ausreichend Arbeitsspeicher sicherstellt, dass das Spiel reibungslos läuft und keine Verzögerungen auftreten. **
-
Welches Mainboard unterstützt einen i7-Prozessor, PCI 3.0 x16 und DDR4-Arbeitsspeicher?
Es gibt viele Mainboards auf dem Markt, die einen i7-Prozessor, PCI 3.0 x16 und DDR4-Arbeitsspeicher unterstützen. Ein Beispiel für ein solches Mainboard ist das ASUS ROG Maximus XI Hero. Es verfügt über einen LGA 1151-Sockel für Intel Core i7-Prozessoren der 8. und 9. Generation, einen PCI 3.0 x16-Steckplatz für eine Grafikkarte und DDR4-Speichersteckplätze für schnellen Arbeitsspeicher. Es ist jedoch wichtig zu beachten, dass die Kompatibilität von Mainboards mit bestimmten Prozessoren und Speichermodulen von der jeweiligen Modellreihe und Version des Mainboards abhängt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.